ส่วนขยายเบราว์เซอร์อันตรายอาจใช้ Claude Dispatch รันโค้ดบนเครื่องผู้ใช้
นักวิจัย Forever Security ทดสอบพบว่าส่วนขยายเบราว์เซอร์ที่รันสคริปต์บน claude.ai อาจใช้ Claude Dispatch สั่ง Claude Desktop ให้รันโค้ดบนเครื่องผู้ใช้
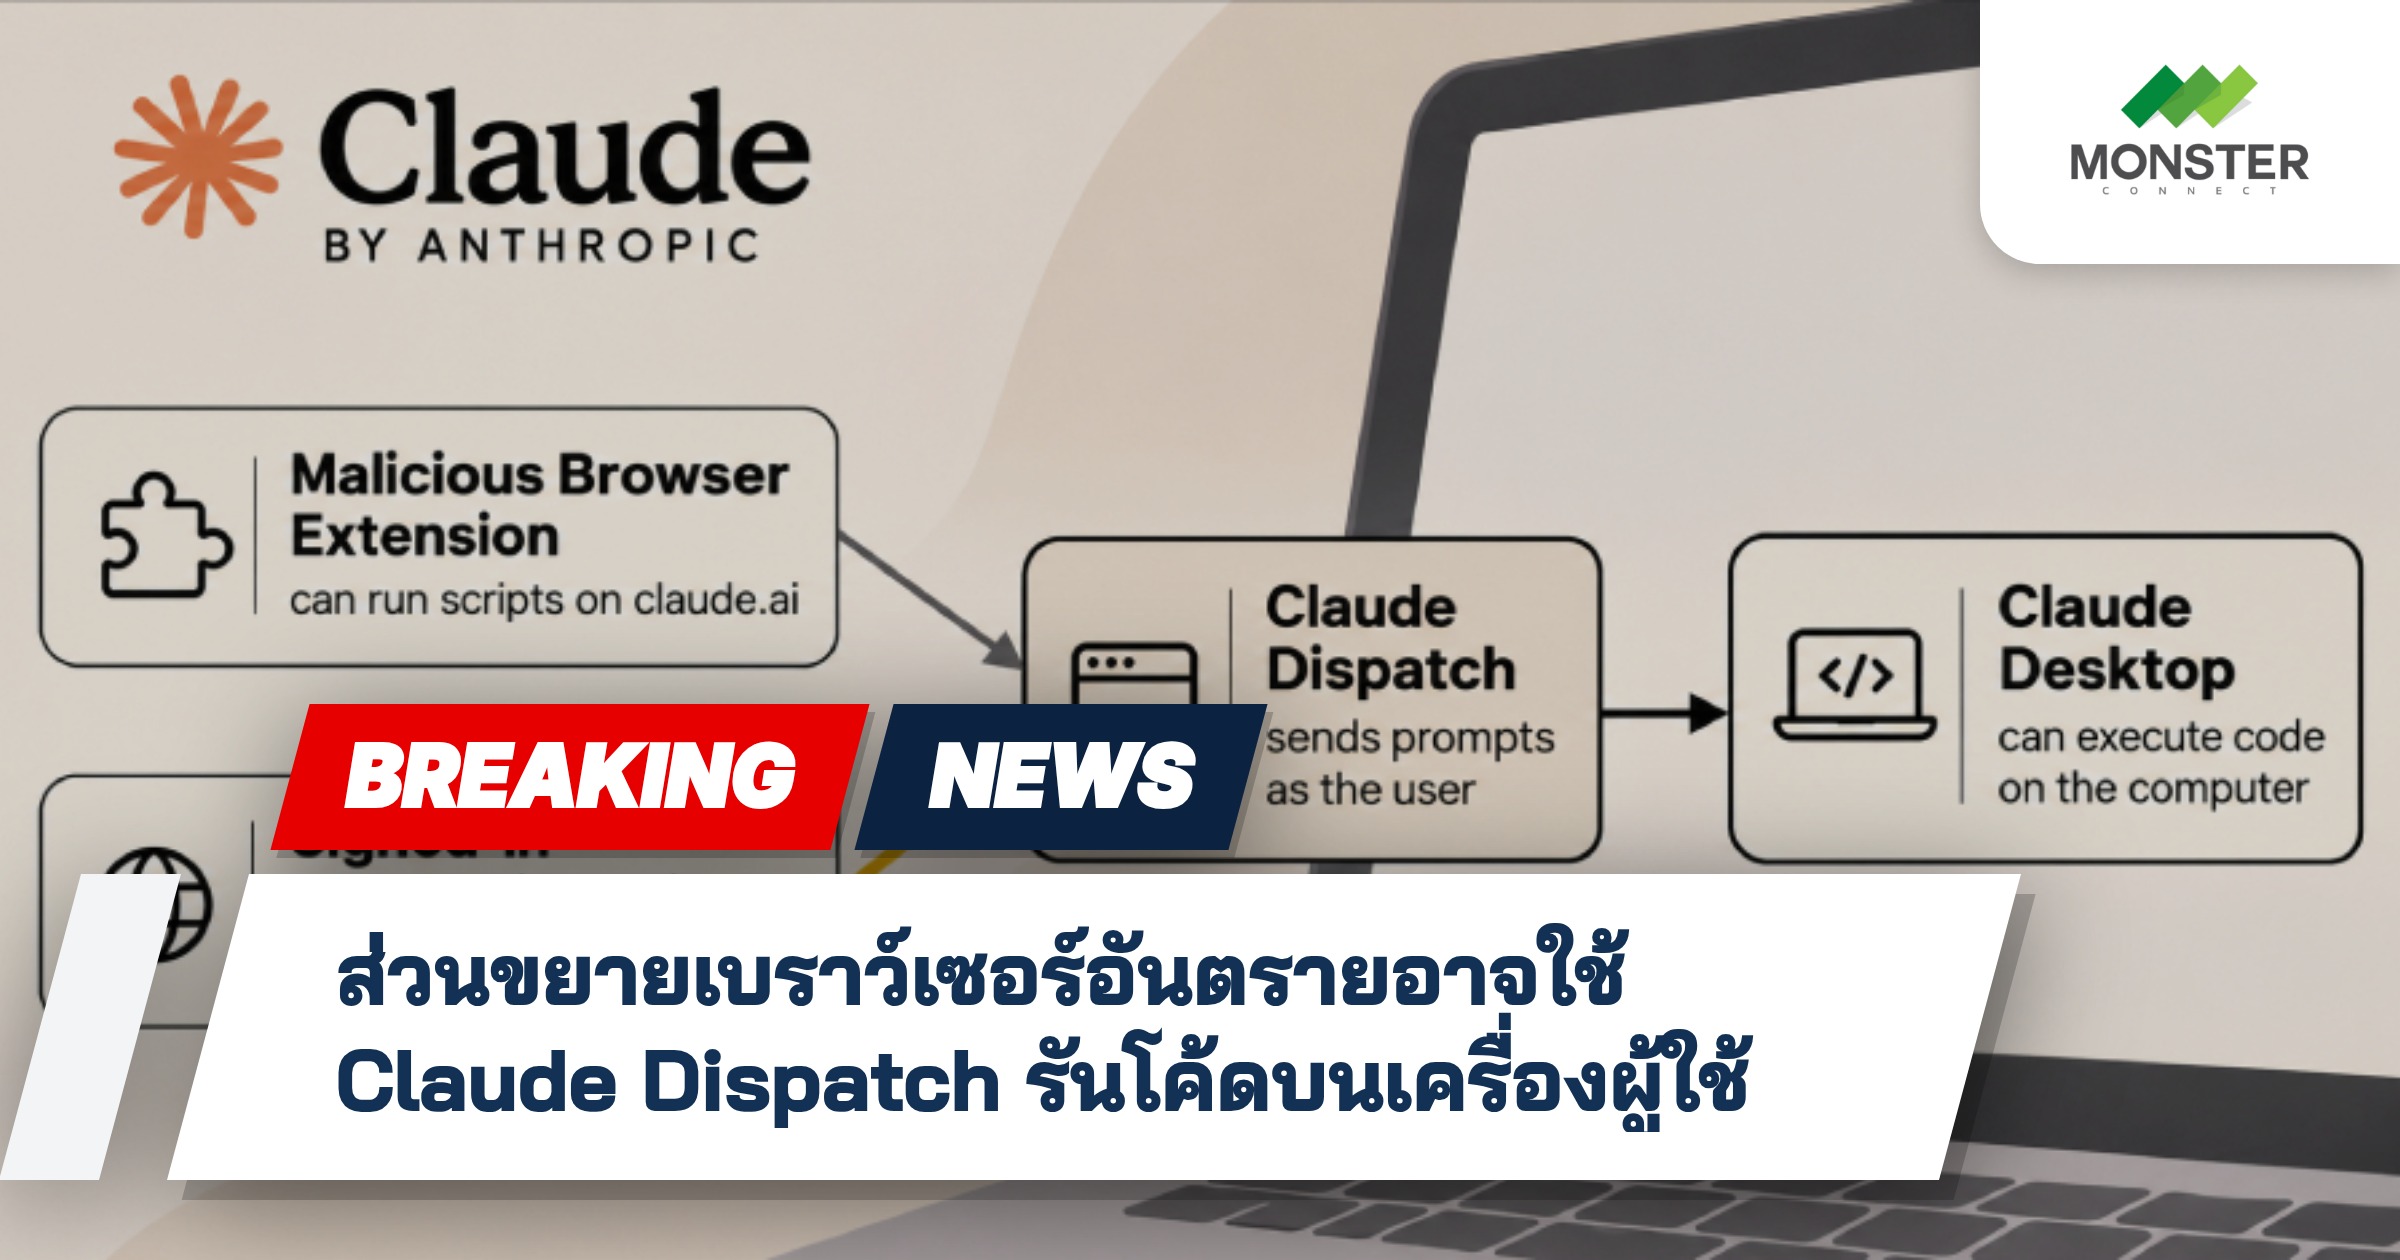
ส่วนขยายเบราว์เซอร์ที่สามารถรันสคริปต์บน claude.ai อาจเชื่อมโยงไปถึงการสั่งงาน Claude Desktop และทำให้โค้ดถูกรันบนคอมพิวเตอร์ของผู้ใช้ ผลการทดสอบของนักวิจัยจาก Forever Security บริษัทด้านความปลอดภัยของอุปกรณ์ปลายทาง เผยแพร่ช่องโหว่ที่ทำให้ส่วนขยายอันตรายสามารถใช้ฟีเจอร์ Claude Dispatch เป็นสะพานเชื่อมการทำงานระหว่างเว็บกับแอปเดสก์ท็อปได้
การทดสอบนี้เน้นความสามารถในการเข้าถึงและสั่งงานผ่าน Dispatch ซึ่งเป็นฟีเจอร์ที่ช่วยให้ผู้ใช้ส่งงานจากโทรศัพท์ไปยัง Claude Desktop เมื่อส่วนขยายเบราว์เซอร์สามารถรันสคริปต์บน claude.ai ผู้โจมตีจึงอาจใช้ความสามารถนี้เป็นจุดเริ่มต้นของการส่งคำสั่งที่ทำให้แอปรันโค้ดในเครื่องของเจ้าของ
ส่วนขยายเบราว์เซอร์เป็นจุดเริ่มต้นของการโจมตี
ในการทดสอบ ส่วนขยายที่มีสิทธิ์รันสคริปต์บน claude.ai ถูกใช้เป็นตัวเชื่อมไปยังความสามารถของ Claude Desktop เมื่อการสั่งงานผ่านช่องทางดังกล่าวสำเร็จ ผลที่ตามมาคือแอปสามารถรันโค้ดที่ผู้ใช้ต้องรันบนคอมพิวเตอร์ของตนเอง ส่วนขยายที่ทำงานบนเว็บจึงไม่ได้จำกัดอยู่เพียงการเปลี่ยนแปลงหน้าเว็บ แต่สามารถมีผลต่อการปฏิบัติงานของแอปในเครื่องจริงได้
Claude Dispatch เป็นช่องทางเชื่อมต่อการทำงาน
Dispatch คือฟีเจอร์ของ Claude ที่เปิดให้ผู้ใช้ส่งงานจากโทรศัพท์ไปยัง Claude Desktop ในกรณีที่มีส่วนขยายเบราว์เซอร์ที่รันสคริปต์บน claude.ai ความสามารถในการเข้าถึงเว็บไซต์สามารถถูกนำมาใช้เป็นส่วนหนึ่งของห่วงโซ่การโจมตี โดยงานที่ส่งผ่าน Dispatch อาจนำไปสู่การให้แอปเดสก์ท็อปรันโค้ดในเครื่อง เมื่อผู้ใช้เปิดใช้งานฟีเจอร์ดังกล่าวและติดตั้งส่วนขยายที่เป็นภัย ความเสี่ยงจึงอยู่ที่การเชื่อมต่อระหว่างสองส่วนนี้
ผลการทดสอบของ Forever Security
การทดสอบของ Forever Security แสดงให้เห็นว่าส่วนขยายเบราว์เซอร์ที่รันสคริปต์บน claude.ai สามารถทำให้ Claude Desktop รันโค้ดบนคอมพิวเตอร์ของผู้ใช้ได้ การสาธิตจึงไม่ได้จำกัดอยู่ที่การส่งคำสั่งภายในหน้าเว็บ แต่เชื่อมไปถึงการปฏิบัติคำสั่งบนเครื่องผ่าน Claude Desktop ได้ จุดสำคัญของผลทดสอบคือเส้นทางดังกล่าวอาศัยฟีเจอร์ที่มีอยู่จริงของผลิตภัณฑ์ ไม่ใช่ความสามารถสมมติที่นักวิจัยสร้างขึ้นเพิ่มเติม
ช่องโหว่ยังสามารถถูกนำไปใช้ได้
นักวิจัยระบุว่าช่องโหว่ที่เปิดทางให้เกิดการโจมตีดังกล่าวยังสามารถถูกนำไปใช้ประโยชน์ได้ กล่าวคือ การพบผลในการทดสอบไม่ได้ทำให้ผู้ใช้ถือว่าความเสี่ยงหมดไป เพราะเงื่อนไขสำคัญของการโจมตียังอาศัย Dispatch และส่วนขยายที่สามารถรันสคริปต์บน claude.ai อยู่ หากผู้ใช้มีทั้งสององค์ประกอบและส่วนขยายนั้นเป็นภัย การเชื่อมโยงอาจทำให้คำสั่งจากเว็บไซต์ไปถึงการรันโค้ดบนเครื่องได้
ผลกระทบต่อการใช้งาน Claude และส่วนขยายเบราว์เซอร์
กรณีนี้สะท้อนว่าความสามารถของส่วนขยายเบราว์เซอร์ไม่ควรถูกมองเพียงว่าอยู่ในขอบเขตของหน้าเว็บ เมื่อส่วนขยายเชื่อมกับแอปที่ทำงานบนคอมพิวเตอร์ ผลของคำสั่งอาจขยายไปถึงการรันโค้ดในเครื่อง สำหรับผู้ใช้ Claude ข้อมูลจากการทดสอบจึงสื่อว่าการติดตั้งส่วนขยายและการเปิด Dispatch ควรพิจารณาร่วมกัน ไม่ใช่ดูเฉพาะความสะดวกของการส่งงานจากโทรศัพท์
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th